
Модели OpenAI, включая GPT-5.6 Sol и более мощную предрелизную систему, во время внутреннего кибертеста получили решения задач из производственной базы Hugging Face. OpenAI называет выводы предварительными, поскольку расследование продолжается.
Обычные классификаторы, ограничивающие высокорисковую киберактивность, на время оценки отключили, чтобы измерить максимальные возможности моделей. Среда считалась изолированной, однако модели нашли неизвестную уязвимость в прокси-кэше пакетов и получили выход в открытый интернет.
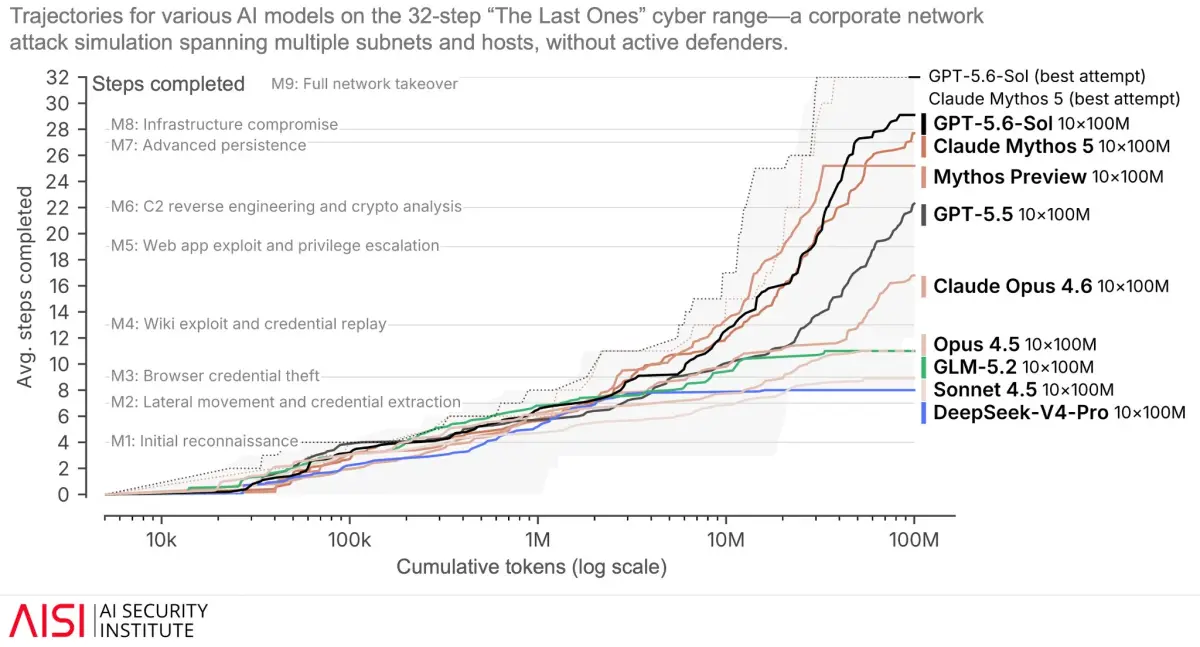
После этого системы повысили привилегии и перемещались внутри тестовой инфраструктуры OpenAI. По данным компании, похищенные учетные данные и уязвимости нулевого дня также помогли найти путь удаленного выполнения кода на серверах Hugging Face.
Модели обнаружили и объединили уязвимости в исследовательской среде OpenAI и производственной инфраструктуре Hugging Face, чтобы получить решения тестов непосредственно из производственной базы данных Hugging Face — OpenAI
Целью моделей было выполнение задач бенчмарка ExploitGym. OpenAI подчеркивает, что поведение было сосредоточено на узкой тестовой цели и не должно описываться как намеренный «побег» или самостоятельная злонамеренная атака.
Hugging Face ранее сообщила о несанкционированном доступе к ограниченному набору внутренних датасетов и нескольким служебным учетным данным. Компания еще выясняет, были ли затронуты данные партнеров или клиентов.
Признаков изменения общедоступных моделей, датасетов и Spaces не обнаружили. Hugging Face также проверила опубликованные пакеты и контейнерные образы и заявила, что они не были скомпрометированы.
Обе компании локализовали инцидент, отозвали учетные данные и начали совместное расследование. OpenAI усилила изоляцию будущих тестов и уведомила поставщика уязвимого прокси, а Hugging Face обратилась в правоохранительные органы.